Implantar MFA en una pyme es una forma de reforzar los accesos a los servicios de la empresa. Pero activarlo para todo el mundo al mismo tiempo, sin preparar el registro ni la recuperación, puede provocar llamadas a soporte y personas que no consiguen trabajar.
La autenticación multifactor en empresas, o MFA, requiere al menos dos factores distintos para iniciar sesión, por ejemplo una contraseña y una llave de seguridad. No elimina todos los ataques, pero añade una barrera cuando una contraseña queda expuesta. La clave está en planificar a quién afecta, qué métodos se utilizarán y cómo se recuperará el acceso.
1. MFA en una pyme: identifica los accesos y decide por dónde empezar
Antes de implantar MFA, haz una lista de los servicios que utiliza la empresa: correo, aplicaciones de gestión, acceso remoto y paneles de administración. Para cada uno, identifica a sus responsables, usuarios, métodos disponibles y dependencias, sin olvidar cuentas técnicas o aplicaciones antiguas.
Prioriza los accesos de mayor impacto, como las cuentas administradoras y las herramientas críticas para el negocio. Comprueba también que el equipo de soporte dispone de métodos de acceso y de un procedimiento para ayudar al resto. Si una aplicación no admite MFA, documenta el riesgo y evalúa alternativas con su proveedor: no des por hecho que basta con activar una opción en otro sistema.
Este inventario complementa la gestión de accesos de empleados: saber quién necesita entrar sigue siendo tan importante como proteger el inicio de sesión.
2. MFA en una pyme: elige métodos y prepara la recuperación
Al planificar MFA en una pyme, antes de pedir a las personas que registren un método, comprueba su compatibilidad con cada servicio y con los dispositivos disponibles. Siempre que sea viable, prioriza opciones resistentes al phishing, como llaves de seguridad o claves de acceso basadas en FIDO/WebAuthn. Los códigos de un solo uso introducidos manualmente no ofrecen esa misma resistencia: un atacante puede intentar engañar al usuario para que los facilite.
La recuperación de acceso MFA debe prepararse antes del despliegue. Cuando el servicio lo permita, registra más de un método autorizado por persona y explica dónde acudir si pierde su dispositivo. No conviertas el teléfono personal en un requisito sin resolver antes las alternativas y las condiciones de uso.
- Comprueba la identidad antes de restablecer.
Define cómo verificará soporte la identidad de quien solicita ayuda; recibir una llamada o un correo no debería ser suficiente por sí solo.
- Protege las alternativas.
Si se utilizan códigos de recuperación, guárdalos de forma segura y controla quién puede acceder a ellos. Sigue las instrucciones del proveedor para emitirlos y revocarlos.
- Prepara la emergencia administrativa.
Documenta y prueba un procedimiento de acceso de emergencia compatible con la plataforma, con controles y seguimiento adecuados. Evita dejar cuentas privilegiadas sin protección por comodidad.
3. Realiza un piloto antes del despliegue general
Selecciona un grupo pequeño que represente situaciones distintas: personal de oficina y remoto, dispositivos diferentes y al menos una persona que pueda trasladar dudas al equipo de soporte. Antes de exigir MFA, comunica cuándo se aplicará, cómo registrar los métodos y dónde pedir ayuda.
Prueba el acceso habitual y una recuperación autorizada, revisa las aplicaciones que no funcionan como se esperaba y anota las incidencias. En una prueba de MFA en una pyme, define de antemano quién puede pausar la implantación y cómo volver a un estado operativo seguro. Una prueba satisfactoria no garantiza que todos los entornos se comporten igual.
4. Amplía por fases y controla las excepciones
Un despliegue de MFA por fases permite extender la protección en grupos que el equipo de soporte pueda atender. Antes de cada fase, confirma que los usuarios conocen el cambio y han podido registrar sus métodos. Revisa los resultados y resuelve los problemas del grupo anterior antes de continuar.
Al implantar MFA en una pyme, si una persona o aplicación necesita una excepción, registra el motivo, el responsable, las medidas alternativas y una fecha de revisión. Una excepción temporal no debería convertirse en una puerta abierta indefinida. Comprueba también los cambios de dispositivo, las incorporaciones y las bajas para mantener actualizados los métodos y accesos.
Qué explicar al equipo para evitar bloqueos
La autenticación multifactor en empresas necesita instrucciones claras, no solo un aviso de activación. Explica cómo reconocer el inicio de sesión legítimo, cómo registrar los métodos aprobados y a quién contactar si algo falla. Nadie debería aprobar una solicitud inesperada ni compartir códigos de acceso porque otra persona los pida.
Explica también el procedimiento de recuperación de acceso MFA antes de que sea necesario. La MFA complementa, pero no sustituye, una buena gestión de contraseñas, la revisión de permisos y la formación frente al phishing.
Una implantación gradual protege los accesos y facilita el trabajo
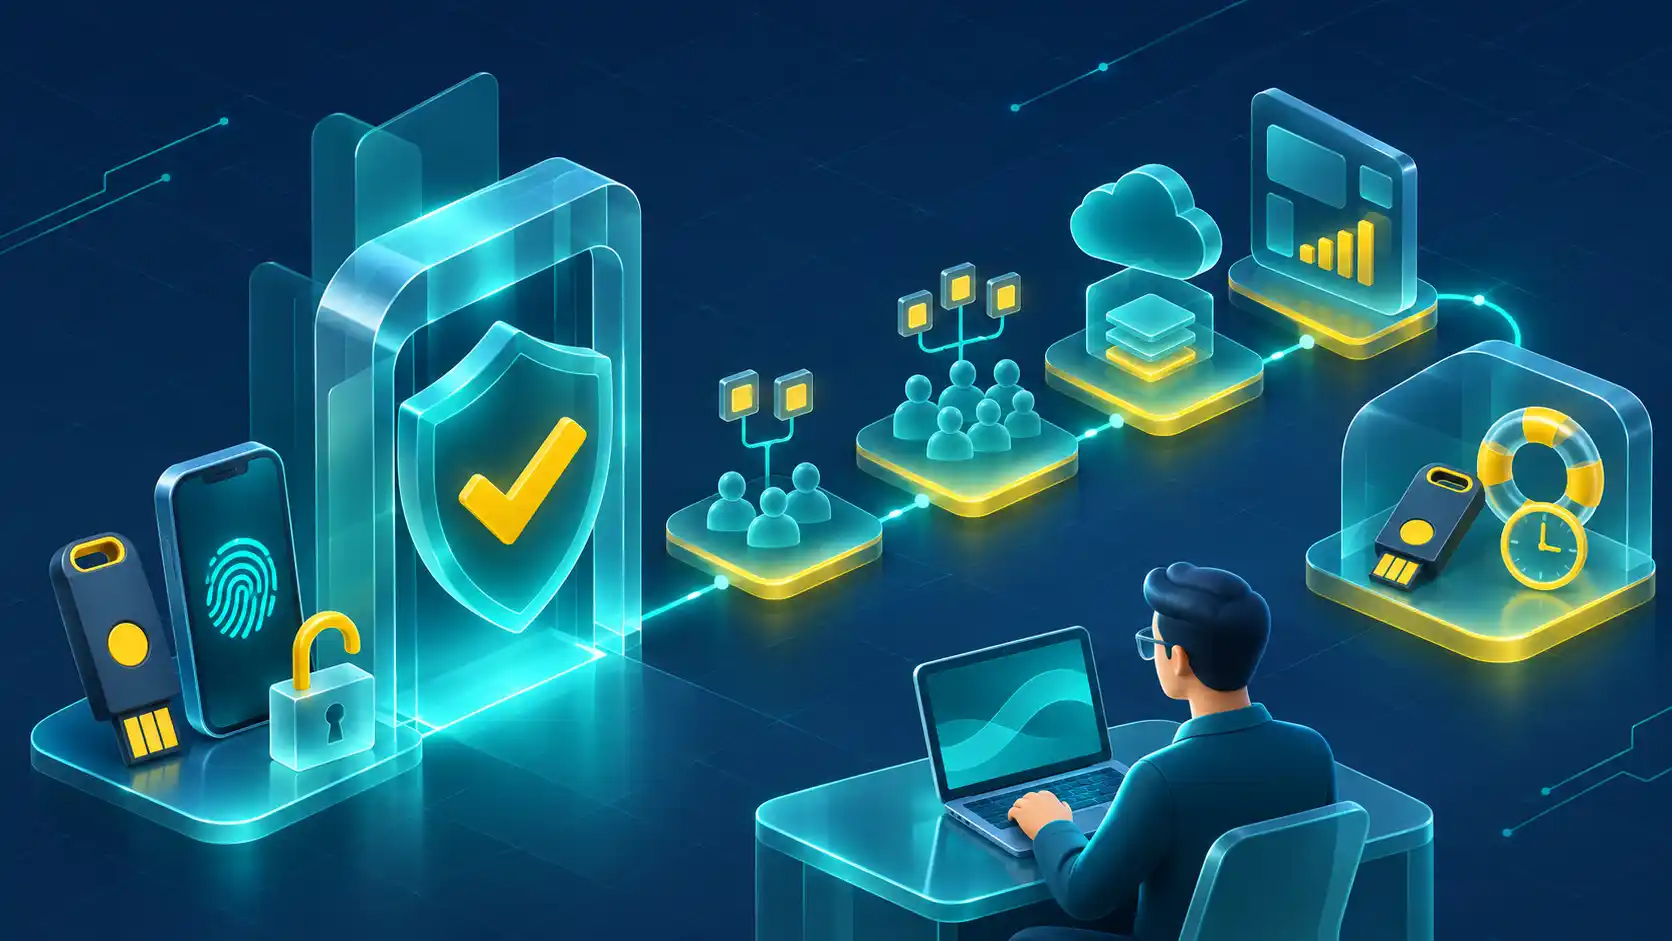
Implantar MFA en una pyme no consiste solo en activar una casilla. Un despliegue de MFA por fases, con inventario de servicios, recuperación preparada, un piloto y revisión de excepciones, permite avanzar con más control y detectar problemas antes de que afecten a toda la empresa.
En Open Tech puedes consultar nuestros servicios de ciberseguridad para revisar políticas, riesgos y formación del equipo.
Descubre nuestros servicios de ciberseguridad