Un plan de respuesta a incidentes de ciberseguridad sirve para algo muy concreto: que, cuando algo falle, el equipo no tenga que decidir desde cero y bajo presión quién hace qué. Saber qué hacer ante un ciberataque en una empresa empieza mucho antes del ataque. Averiguar si ya ha ocurrido es un primer paso, que tratamos en nuestro artículo sobre cómo detectar si tu empresa ha sido hackeada. Aquí nos centramos en lo que se prepara antes y en las primeras 24 horas de un incidente de seguridad.
Imagina una situación ficticia: un martes a primera hora, varias personas no pueden abrir sus archivos y aparece un mensaje en una pantalla. Alguien apaga su equipo, otra persona reenvía la captura a un grupo de mensajería y nadie sabe a quién debe avisar. El problema técnico ya es serio; la falta de un orden lo agrava.
1. Asignar responsables antes de necesitar el plan de respuesta a incidentes de ciberseguridad
El primer contenido de un plan de respuesta a incidentes de ciberseguridad no es técnico: es una lista de personas. Debe indicar quién coordina, quién toma las decisiones que afectan al negocio, quién actúa sobre los sistemas y quién habla con terceros.
-
Coordinación.
Una persona que dirige la respuesta, registra los hechos y evita instrucciones contradictorias.
-
Decisión de negocio.
Quien puede autorizar, por ejemplo, detener un servicio o avisar a clientes.
-
Actuación técnica.
El equipo interno o el proveedor que accede a los sistemas, con sus datos de contacto fuera de la infraestructura afectada.
-
Comunicación.
Quién informa a la plantilla, a clientes, a proveedores y, si procede, a asesoría jurídica o al delegado de protección de datos.
Guarda estos contactos en un lugar al que se pueda acceder aunque el correo o los servidores no funcionen, y asigna una persona suplente a cada rol. Un plan que depende de una sola persona deja de funcionar el día en que esa persona no está disponible.
2. Clasificar el incidente en la primera hora
Con el plan ya definido, la primera hora sirve para entender el alcance, no para solucionarlo todo. Anota la hora del aviso, quién lo comunicó, qué se observa y qué sistemas, cuentas o datos podrían estar implicados.
Conviene distinguir entre un correo sospechoso que nadie abrió, una cuenta con actividad extraña y un equipo con archivos inaccesibles. Cada caso exige una respuesta distinta. Una clasificación sencilla en niveles, por ejemplo bajo, medio y crítico, ayuda a decidir a quién se avisa y con qué urgencia.
La respuesta ante ransomware empieza por reconocer sus señales: archivos que no se abren, nombres o extensiones que han cambiado o una nota que exige un pago. Registra los hechos tal como se observan, sin atribuir todavía una causa. Un registro con horas y observaciones concretas es mucho más útil que un recuerdo reconstruido al día siguiente.
3. Contener el incidente sin destruir evidencias
Contener significa limitar la propagación: separar de la red los equipos sospechosos, suspender cuentas comprometidas o restringir un acceso remoto. El plan de respuesta a incidentes de ciberseguridad debe establecer quién puede ordenar estas acciones y cuáles requieren aprobación previa.
Antes de reinstalar un equipo, restaurar un sistema o borrar archivos, decide qué información conviene conservar: mensajes recibidos, capturas, registros de actividad y la descripción de lo observado. Esa información ayuda a entender el origen del problema y a revisar después qué falló. Si el incidente puede tener consecuencias legales, consulta antes con quien corresponda.
En una respuesta ante ransomware, limitar la propagación cuanto antes importa, pero la decisión sobre un posible rescate no debe improvisarse: debe quedar recogida en el plan y consultarse con asesoría jurídica y con especialistas técnicos. Este artículo no sustituye un análisis técnico: cada entorno exige decisiones propias, y una acción rápida pero mal elegida puede eliminar rastros o ampliar el daño.
4. Comunicar con criterio en tu plan de respuesta a incidentes de ciberseguridad
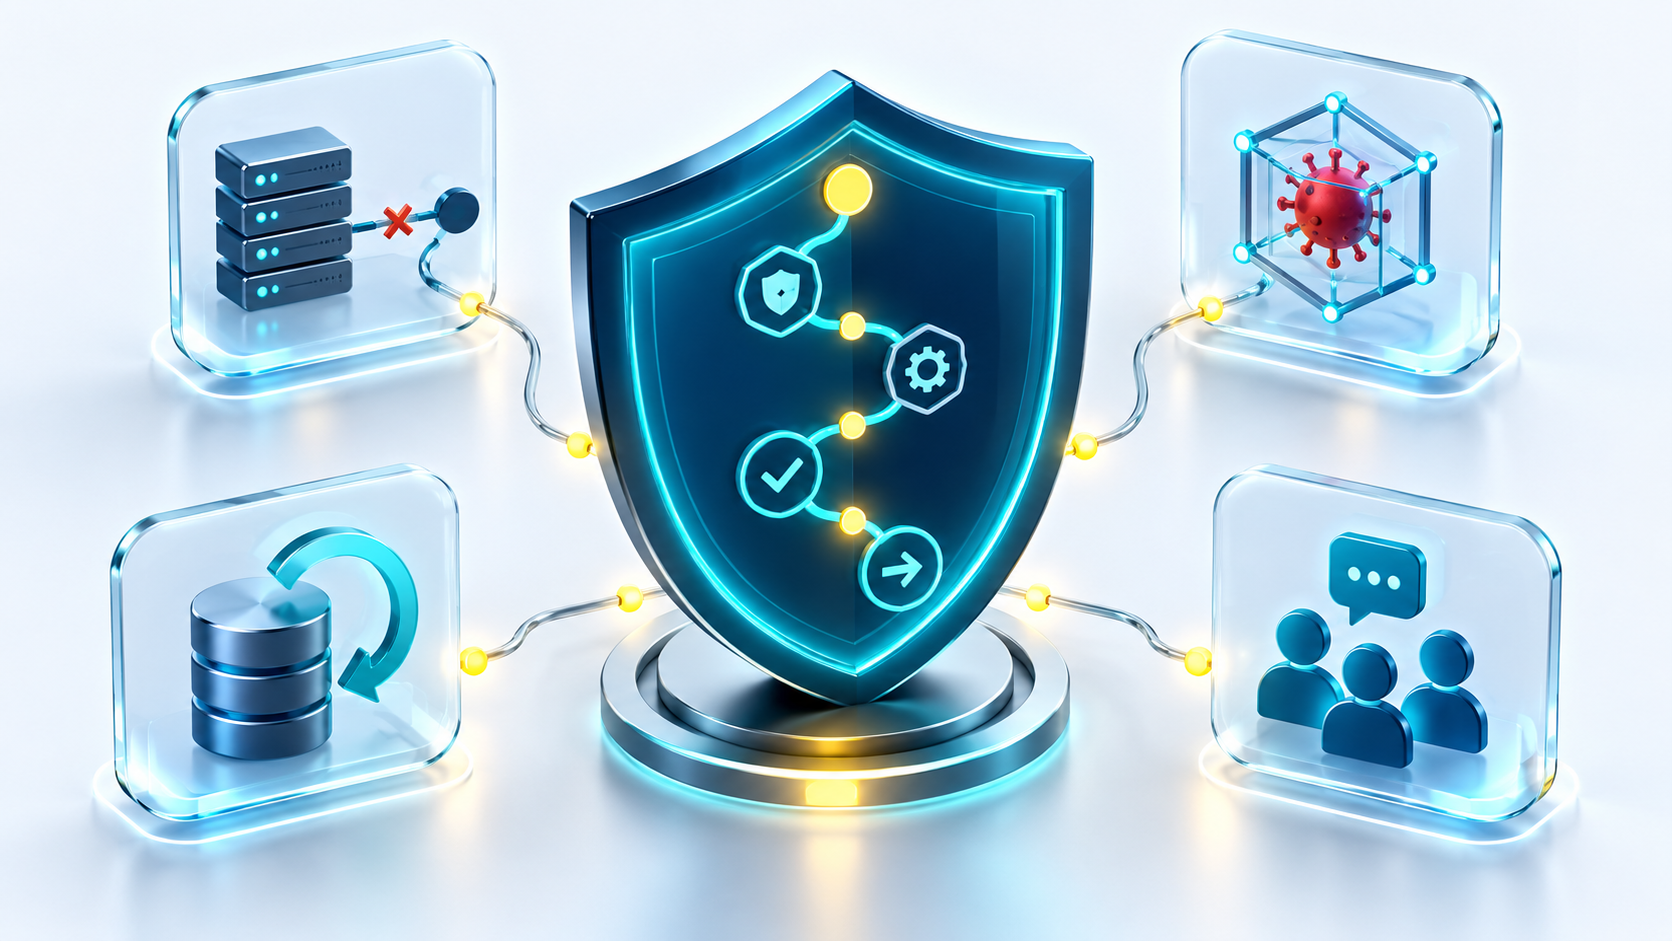
Este tipo de plan debe prever cómo se informa a cada grupo. Saber qué hacer ante un ciberataque en una empresa incluye saber qué decir y a quién. La plantilla necesita instrucciones claras, como qué no abrir, qué canal usar y a quién enviar las dudas. Los clientes y proveedores necesitan información precisa, no suposiciones.
Si el incidente afecta a datos personales, pueden existir obligaciones de notificación a las autoridades y a las personas afectadas, con plazos propios. No los des por supuestos ni los calcules por tu cuenta: consulta la normativa vigente con asesoría jurídica o con el delegado de protección de datos y deja ese contacto indicado en el plan.
Usa canales alternativos cuando los habituales puedan estar comprometidos y evita difundir detalles técnicos o especulaciones en grupos amplios. Una comunicación breve, coherente y revisada por la persona responsable reduce el ruido y los errores.
5. Recuperar, cerrar y aprender del incidente
La recuperación depende de las copias de seguridad. Si todavía no estás seguro de la tuya, revisa la regla 3-2-1 y las pruebas para verificar que tus copias funcionan. Una copia que nunca se ha restaurado no garantiza que se pueda recuperar, y esto pesa mucho cuando el incidente es un ransomware.
Restaura por prioridades: primero los servicios imprescindibles para el negocio, después el resto. Antes de reconectar un equipo o una cuenta, comprueba que se han revisado los accesos, cambiado las credenciales afectadas y corregido, en la medida de lo posible, la causa que permitió el incidente. Volver a conectar sin esa revisión puede reabrir el problema.
Cierra el incidente con una revisión posterior: qué ocurrió, qué funcionó, qué se retrasó y qué cambios necesita el plan de respuesta a incidentes de ciberseguridad. Documenta las acciones pendientes con responsable y fecha. Ensáyalo de forma periódica con un ejercicio sencillo: un plan que nunca se ha probado suele fallar cuando más se necesita.
Ejemplo de línea de tiempo para las primeras 24 horas de un incidente de seguridad
Este ejemplo ficticio muestra cómo puede ordenar las primeras horas el plan. Las franjas son orientativas: cada empresa debe ajustarlas a su tamaño y a sus sistemas.
- Primera hora: se recibe el aviso, se avisa a la persona coordinadora y se registran hora, síntomas y equipos afectados.
- Primeras horas: se clasifica el incidente, se separan de la red los equipos sospechosos y se conservan capturas y mensajes.
- Mitad de la jornada: se informa a la plantilla con instrucciones claras y se consulta a asesoría jurídica si hay datos personales implicados.
- Final del día: se decide qué servicios se restauran primero y desde qué copia verificada.
- Después: se revisan accesos y credenciales, se cierra el incidente y se programa la revisión del plan.
Un plan de respuesta a incidentes de ciberseguridad que nadie ha leído no funciona
Un plan de respuesta a incidentes de ciberseguridad responde a cuatro preguntas antes de que haga falta: quién decide, qué se contiene primero, qué se conserva y cómo se comunica. Con ello se sabe qué hacer ante un ciberataque en una empresa, incluida una respuesta ante ransomware, y se ordenan mejor las primeras horas. Su valor depende de que sea breve, esté actualizado y el equipo lo conozca.
En Open Tech trabajamos en auditorías de seguridad y formación para empresas. Si quieres revisar tu plan de respuesta a incidentes de ciberseguridad o preparar a tu equipo para actuar con orden, podemos ayudarte a evaluar tus necesidades.
Conoce nuestros servicios de ciberseguridad para empresas